Perspectivas
Legitimidad sin responsabilidad: la IA ante el consejo
Documentos hechos con IA llegan al consejo con apariencia de nota de analista. Cómo el consejo y el comité de auditoría recuperan la responsabilidad.
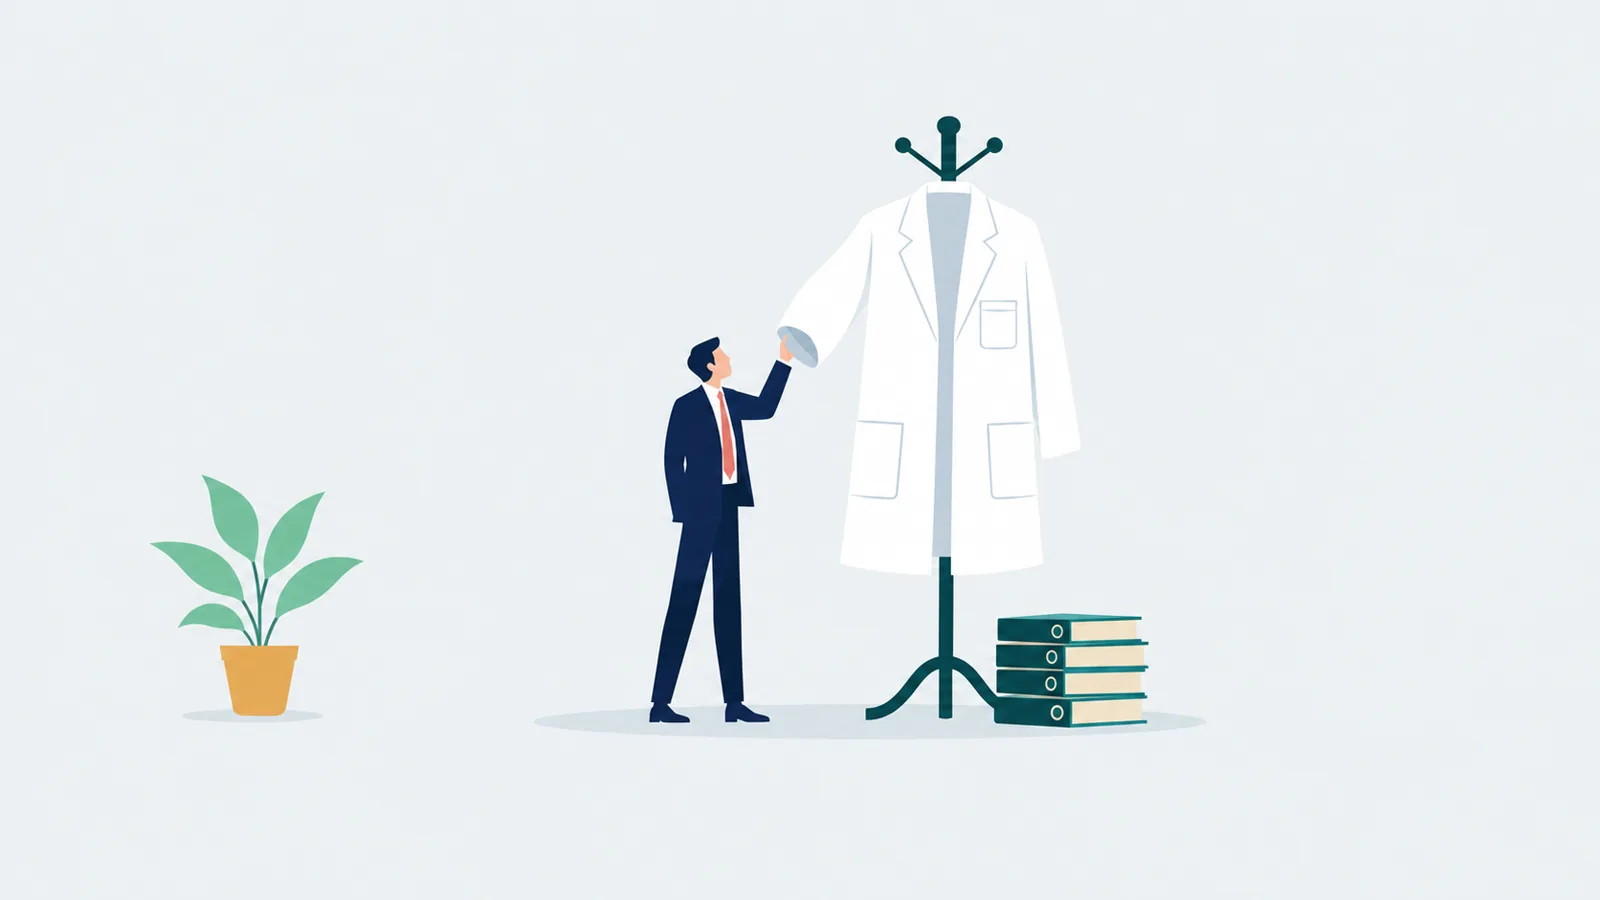
Cuando un consejo habla de supervisión de la IA, casi siempre piensa en los sistemas que la empresa implementa. Pocas veces piensa en los documentos que esos sistemas colocan, sin hacer ruido, sobre la mesa del consejo. Ahí está el hueco. Una nota de analista, una opinión de auditoría o el memorándum de un experto externo siempre han traído dos cosas juntas: legitimidad, que hace que el lector los tome en serio, y responsabilidad, porque detrás hay alguien con nombre y con un estándar profesional que responde si se equivoca. La IA ya puede producir la primera sin la segunda.
El resultado es un riesgo de gobierno corporativo que no aparece en ningún inventario de IA. Nada falla. Simplemente llega a la carpeta del consejo un documento con la apariencia de los documentos en los que los consejeros han aprendido a confiar, y se toma como base para decidir. Este ensayo explica cómo se separaron la legitimidad y la responsabilidad, cómo se ve esa separación dentro de una decisión concreta y qué pueden hacer el consejo y el comité de auditoría para volver a unirlas.
¿Por qué eran confiables los símbolos institucionales?
La bata de laboratorio, el dictamen del auditor, la nota del analista bursátil y la opinión de fairness ganaron su autoridad por la vía lenta. Cada uno descansaba sobre una estructura: un autor identificado, un estándar profesional de diligencia, una exposición real a consecuencias si el trabajo era negligente y un canal para cuestionarlo. Un consejero que leía la visión de un analista externo podía descontarla, ponerla en duda o ignorarla, pero sabía quién la había escrito, bajo qué obligaciones y qué arriesgaba esa persona si se equivocaba.
Con el tiempo, los lectores dejaron de revisar la estructura y empezaron a confiar en el símbolo. Era eficiente. El formato de un documento se volvió un atajo razonable para juzgar su confiabilidad, porque ese formato era difícil de producir sin la estructura que lo respaldaba. Hacer una nota de análisis sectorial creíble requería un área de análisis.
Ese atajo ya no funciona. Un modelo de lenguaje produce el formato en minutos: el resumen seguro de sí mismo, las gráficas, las conclusiones matizadas, el estilo de las citas, el tono. Lo que no puede producir es la estructura. Nadie firma. Ningún estándar de diligencia lo rige. No queda expuesta la reputación ni la cédula de nadie. Y si nadie lo diseña, tampoco hay por dónde cuestionarlo.
¿Cómo se ve la legitimidad sin responsabilidad en la carpeta del consejo?
Pensemos en un caso compuesto, armado a partir de patrones que ya se repiten. Una empresa industrial mediana prepara la decisión de su consejo sobre una ampliación importante de capacidad. Un analista de estrategia, con poco tiempo, le pide a una herramienta de IA un panorama de mercado “con el estilo de una nota sectorial independiente”. El resultado es impecable. Parece trabajo de una casa externa respetada. El analista se lo comparte a un colega como material de contexto.
Tres semanas después, dos gráficas y un párrafo de ese texto aparecen en la carpeta del consejo bajo el encabezado “Perspectiva externa”. Nadie quiso engañar a nadie. El encabezado venía de una carpeta anterior y el contenido encajaba. En la sesión, dos consejeros mencionan esa visión externa como una de las razones por las que se sienten cómodos con los supuestos de demanda. La ampliación se aprueba.
Nada en esa cadena fue deshonesto, y justamente ese es el punto. La legitimidad del documento venía de su apariencia. Su responsabilidad no venía de ninguna parte. Si los supuestos de demanda resultan equivocados, el consejo descubrirá que la “perspectiva externa” en la que se apoyó no tenía un autor que pudiera explicarla, ni un profesional que la respaldara, ni un registro de cómo se produjo. El consejo no bajó su estándar. Aplicó su estándar de siempre a un símbolo que ya no significa lo que significaba.
¿No es solo el sesgo de automatización con otro nombre?
En parte, pero la versión del consejo merece un tratamiento propio. El sesgo de automatización suele describir a una persona que, en el momento, se somete a lo que dice un sistema. El problema de la carpeta del consejo es institucional. El documento ya pasó por varias manos, y cada quien confió un poco más porque la persona anterior lo había reenviado. Cuando llega al consejo, trae acumulada la credibilidad del proceso de la dirección, y los consejeros lo leen con el criterio que aplican al material ya revisado.
Además, los consejeros están expuestos por la forma misma en que trabajan. Ven una porción pequeña de la información de la empresa, seleccionada por la dirección y con un calendario fijo. Su oficio es apoyarse en lo que la dirección les presenta y cuestionar de manera selectiva, porque ningún consejo puede rehacer cada análisis. Esa confianza es legítima y necesaria. Es también justo la confianza que aprovecha un documento bien presentado y sin dueño, porque la revisión selectiva tiende a saltarse lo que ya parece independiente.
También cambia la consecuencia. Quien revisa un caso y se somete a una recomendación afecta ese caso. Un consejo que se apoya en un documento sin responsable afecta la asignación de capital, el perfil de riesgo o la estrategia de toda la empresa, y lo hace en un órgano cuyas actas se leerán después como evidencia de lo que el consejo sabía y de en qué se basó.
¿Qué significa la autoría humana para los documentos que llegan al consejo?
La autoría humana es la idea de que toda decisión relevante, y todo documento que la influya de manera importante, debe poder rastrearse hasta una persona que la explique y la asuma como propia. No es una prohibición de la IA. Un documento puede estar muy apoyado en IA y aun así tener un autor humano, siempre que alguien lo haya revisado con el rigor que exige la decisión, pueda defender su razonamiento y haya puesto su nombre.
La distinción importa porque el error contrario también existe. Un consejo que ve con sospecha cualquier documento apoyado en IA se vuelve lento y empuja el uso de la IA a la sombra, lo cual es peor. La meta no es sacar la IA de la carpeta del consejo. Es asegurar que nada llegue al consejo pareciendo más respaldado de lo que está.
Como observa uno de los personajes de un libro reciente, “un paso de revisión no es juicio; una aprobación no es autoría”. Un documento que solo pasó por la dirección no es lo mismo que un documento que alguien escribió y asume.
¿Cómo pueden el consejo y el comité de auditoría separar la legitimidad de la responsabilidad?
El trabajo práctico consiste en dejar de aceptar el formato como sustituto de la estructura y pedir la estructura de manera directa. Cinco prácticas hacen una diferencia real.
Declarar el origen en la carpeta del consejo. Cada documento de fondo debe indicar de forma sencilla cómo se produjo: elaborado por personas, apoyado en IA con un responsable identificado, o generado por IA sin revisión. La tercera categoría rara vez debería llegar al consejo y, si llega, debe venir señalada.
Reservar la palabra “externo” para terceros que respondan. Si ninguna firma externa ni experto identificado respalda una opinión, no es una perspectiva externa, por mucho que lo parezca. Esta sola regla habría detenido el caso anterior.
Hacer las cuatro preguntas de estructura. Ante cualquier documento en el que el consejo se apoye: quién lo escribió, con qué estándar, quién responde si está mal y cómo puede el consejo cuestionarlo. Si la dirección no puede contestar las cuatro, el documento es contexto, no evidencia.
Extender la firma de la dirección al contenido apoyado en IA. La certificación o declaración que la dirección ya entrega sobre los materiales del consejo debe cubrir de manera explícita el contenido producido con herramientas de IA. El comité de auditoría es el dueño natural de esa exigencia.
Dejar constancia de en qué se apoyó el consejo. Un acta que registra qué documentos pesaron en una decisión crea un expediente que puede revisarse después. También vuelve a los consejeros más cuidadosos, en el buen sentido, sobre lo que citan.
Ninguna de estas prácticas requiere tecnología nueva. Requieren que el consejo trate el origen de la información como parte de la información, no como un trámite administrativo por debajo de ella.
Preguntas frecuentes
¿Debe el consejo prohibir el contenido generado con IA en sus materiales? No. Una prohibición empujaría el uso de la IA a la sombra y quitaría análisis útil. El mejor estándar es transparencia y responsable identificado: cada documento de fondo debe decir cómo se produjo y nombrar a una persona que pueda explicarlo y defenderlo. Lo generado por IA sin revisión puede informar a la dirección, no llegar al consejo como evidencia.
¿Qué debe preguntar el comité de auditoría sobre la IA en la información al consejo? Empiece por el origen. Pregunte a la dirección qué materiales del consejo se produjeron o apoyaron con IA, quién los revisó y con qué rigor. Pregunte si las firmas actuales cubren ese contenido. Después pida un ejemplo rastreado de principio a fin, desde la primera instrucción hasta la carpeta, para ver cómo funciona el proceso en la práctica.
¿En qué se diferencia la legitimidad de la IA de su precisión? La precisión es si el contenido es correcto. La legitimidad es si los lectores lo tratan como autoridad. Un documento de IA puede ser preciso y aun así peligroso si trae una autoridad de la que nadie responde, porque el consejo pierde la capacidad de cuestionar la fuente, probar el razonamiento o asignar responsabilidad cuando resulte equivocado.
¿Quién responde cuando el consejo se apoya en un documento generado con IA? El consejo y la dirección siguen siendo responsables. Las herramientas de IA no tienen deberes fiduciarios, estándares profesionales ni exposición legal. Por eso importa el origen: si ninguna persona identificada respaldó el documento, la responsabilidad recae en los consejeros que se apoyaron en él y en los directivos que lo incluyeron en la carpeta.
Los consejos y comités de auditoría que quieran revisar cómo entra el material producido con IA a su proceso de gobierno pueden iniciar una conversación con Anker Bioss sobre cómo gobernar el juicio y la rendición de cuentas en el trabajo transformado por la IA. Lecturas relacionadas: La nueva autoridad: cuando la IA hereda credibilidad y Autor, no aprobador.
Jose J. Ruiz es CEO y Managing Partner de Alder Koten y Presidente del Consejo de Anker Bioss. Desarrolla estas ideas a profundidad en AI in the Org Chart: A Leadership Guide to Implementing AI Without Losing Human Judgment, Accountability, and Trust, publicado por Elavant Press y disponible en Amazon.